Deux versions malveillantes de Microsoft Agent Framework ont été publiées sur PyPI le 17 novembre. Les paquets 1.26.1 et 1.26.2 contenaient un voleur d’identifiants capable de s’exécuter au démarrage de Python, même si la bibliothèque n’était jamais importée dans le code.
Ce qui s’est passé
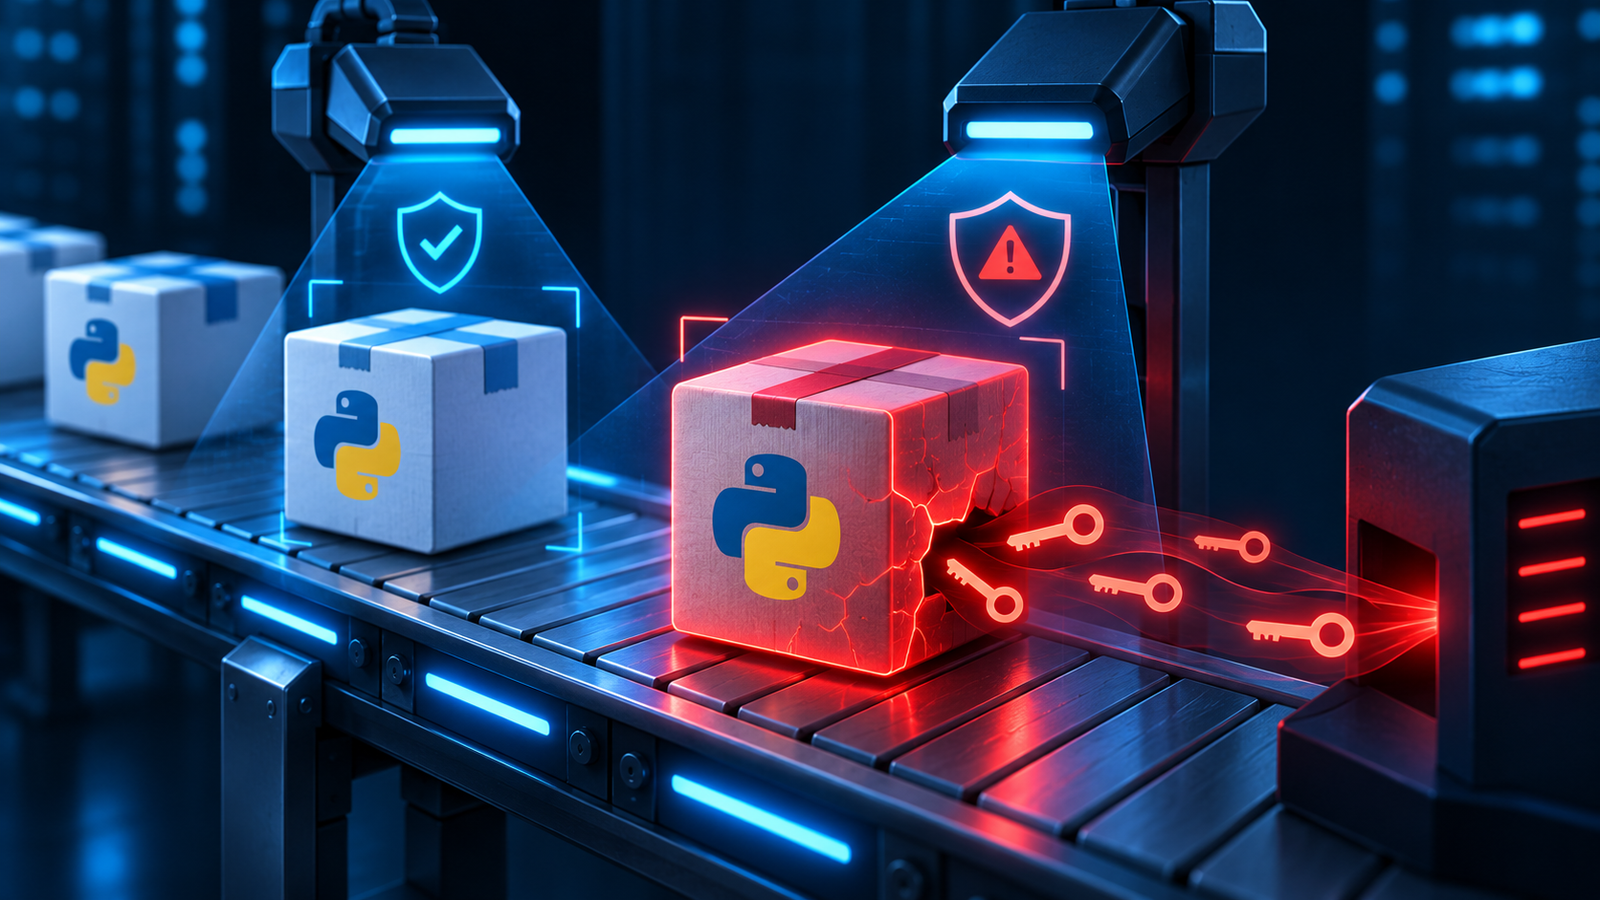
Elastic Security Labs indique avoir détecté l’activité environ six minutes après la publication. Selon les analyses d’Elastic, StepSecurity et SecurityWeek, le code malveillant utilisait un fichier .pth, un mécanisme chargé automatiquement par Python. Cette technique rend l’incident plus dangereux qu’un simple module piégé : lancer Python dans l’environnement suffisait à déclencher la charge.
Quelles données étaient visées?
Le logiciel cherchait notamment des jetons et identifiants liés aux nuages publics, aux outils de développement et aux pipelines d’intégration continue. Ces secrets peuvent permettre d’accéder à des dépôts, de publier de nouveaux paquets ou de se déplacer vers d’autres systèmes.
Mesures recommandées
- Rechercher les versions 1.26.1 et 1.26.2 dans les postes, conteneurs, caches et journaux CI.
- Supprimer les environnements touchés et les reconstruire à partir d’une source fiable.
- Révoquer et renouveler les secrets accessibles depuis ces environnements.
- Inspecter les journaux pour des connexions ou publications inhabituelles.
- Épingler les dépendances et utiliser une analyse de provenance dans les pipelines.
La présence d’une version compromise ne prouve pas automatiquement qu’un secret a été utilisé. Elle doit toutefois être traitée comme une exposition potentielle. Les informations publiques consultées ne permettent pas encore d’établir définitivement comment le processus de publication a été détourné.